اثر انگشت کرملین در ویروسهای مهاجم به شرکتهای غربی
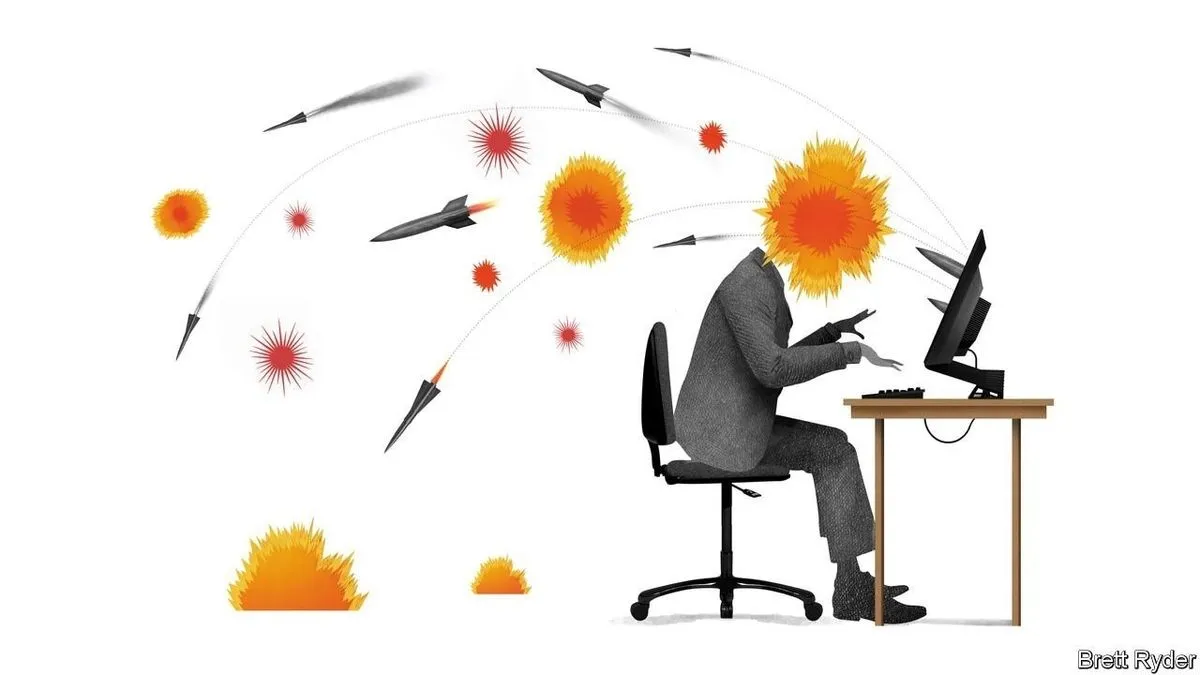
این ویروس در ژوئن ۲۰۱۷ اوکراین را هدف حمله قرار داد و آژانسهای فدرال، سیستمهای حمل و نقل، ماشینهای پول نقد (و حتی مانیتورهای تشعشعات در چرنوبیل، پوسته یک نیروگاه هستهای) را از بین برد.
این ویروس بعدها سرکشتر شد و به رایانههای شرکتهای چندملیتی، با پایگاههای محلی در اوکراین تا فعالیتهای جهانی آنها نفوذ کرد و باعث آسیبهای جانبی به قربانیانی از مرسک (یک شرکت بزرگ کشتیرانی)، و سنت گوبان (غول ساخت و ساز فرانسوی) و موندلز اینترنشنال (صاحب شکلات کاربری) شد. هزینه این حمله در مجموع ۱۰ میلیون دلار تخمین زده شد، که رکوردی برای حملات پرهزینه تا این زمان محسوب میشود. یکی از مخربترین ضربهها به مرک وارد شد؛ داروسازی مستقر در نیوجرسی، که ارزش بازارش چیزی در حدود ۲۰۰ میلیون دلار بود... این داروسازی در طرفهالعینی ۴۰ هزار رایانهاش را از دست داد و مجبور شد ساخت واکسن ویروس پاپیلومای انسانی خود را متوقف کند.
مرک به دنبال پوشش خسارات سایبری خود، با ادعای ۱.۴ میلیارد دلاری بیمه اموال بود. با این حال، بیمهگذاران آن با استناد به بندی از قراردادی با عنوان «محرومیت از جنگ»، از پرداخت حق بیمه خودداری نمودند. بر اساس این بند، در صورت اقدام جنگی توسط دولتها یا عوامل آنها، پوشش بیمهای صورت نمیگیرد. موضوعی که به دادگاه نیوجرسی ختم شد. سالها بعد، و در حالی که سربازان روسی و جنگجویان سایبری بار دیگر اوکراین را تهدید میکنند، بررسی این پرونده، دلیلی به موقع را برای بررسی میزان آموختههای شرکتها از آن دوران در مقابله با جنگهای سایبری و مواجهه با تبعات فاجعهبار آنها ارائه میکنند. پاسخ کوتاه است: تجربههای کافی از آن دوران کسب نشده است.
رأی مرک، که ماه پیش علنی شد، به صورت بالقوه تصمیم مهمی به شمار میرود. این موضوع به چالش بسیار مهمی در زمینه جنگ مدرن اشاره دارد: اینکه آیا جنگ سایبری را باید مترادف با جنگ دانست؟ شرکتهای بیمه مرک، از جمله شرکتهایی نظیر چاب، استدلال کردند که شواهد زیادی وجود دارند دال بر اینکه نتپتیا NotPetya)) ابزار دولت روسیه و بخشی از خصومتهای جاری علیه اوکراین است. به عبارت دیگر این اقدامی جنگی بود که تحت پوشش «محرومیت از جنگ» قرار گرفت. با این وجود دادگاه از این پرسش که چه کسی مسئول این حمله بوده، چشمپوشی کرد. در عین حال این بیانیه اعلام کرد که شرکتهای بیمه برای تغییر زبان قراردادهای خود هیچ اقدامی انجام ندهند، مگر بدین ترتیب نشان دهند که استثناء جنگ شامل حملات سایبری نیز میشود. این گزارش میگوید که منطقی است که مرک فکر کند این استئناء تنها برای جنگهای «سنتی»، یعنی تانکها و سربازان اعمال میشود، و نه برای باگها و هکرها.
این یک حکم نهایی نیست. پروندهای مشابه محرومیت از جنگ که موندلز و بیمهگرانش را شامل میشود، در دادگاه ایلینوی کماکان در جریان است. گرچه این یک پیروزی برای مرک محسوب میشد، اما برای شرکتهای بزرگ شاید حکم یک پیروسی (پیروزی شکست آمیز: پیروزیای که هزینه و آثار زیانبارش به اندازهای است که به واقع نمیتوان آن را یک پیروزی اطلاق کرد. مترجم.) را داشته باشد. دلیلش هم این است که بسیاری از بیمهگران اکنون به دنبال تقویت زبان در سیاستها هستند تا از پرداختهای مربوط به شرارتهای سایبری تحتالحمایه دولت محافظت نمایند. اگر قرار باشد ویروسی مشابه نتپتیا، از جنگافزاری روسی در اوکراین نشئت گرفته و خود را به زنجیرههای تأمین جهانی نقب بزند، بیمهگران مشتاق خواهند بود تا حد امکان مواجهه خویش را با آن محدود نمایند. عواقب آن برای قربانیان شرکتها میتواند بسیار شدید باشد.
شواهد گویای وحشت زیادی است که شرکتها دارند. سال پیش گزارشی توسط یک شرکت فناوری HP اعلام کرد که حملات دولتی میان سالهای ۲۰۱۷ تا ۲۰۲۰ دو برابر شده و مشاغل نیز رایجترین اهداف این حملات بودهاند. اتفاقی که به طور فزایندهای دارد میافتد این است که سلاح انتخابی هکرهای دولتی، بدافزاری است که در نرمافزار یا سختافزار تأمین کنندگان تعبیه شده است. و تشخیص آن هم برای شرکتهایی که در زنجیره ارزش قرار دارند، کار بسیار دشواری است. برخلاف سایر مجرمان سایبری که حمله کرده و پیش میروند، دولتها تحمل استراتژیکیشان بالاست و منابع زیادی در اختیار دارند و در داخل مرزهاشان نیز فراتر از قانون عمل میکنند. آنها مسیرهای خویش را به خوبی پوشش میدهند و بنابراین میتوان به خصوص مقصر دانستن عامل یک حمله را کار بسیار دشواری است.
در مواجهه با این موضوع، احتیاطی را که صنعت بیمه به خرج میدهد، میشود درک کرد. این کشور در حال حاضر با افزایش داعیههای باجافزاری از سوی شرکتها در طول همهگیری کووید ۱۹ مواجه شده است که به افزایش هزینههای بیمه سایبری میانجامد. حمله نتپتیا، خطر «سایبری خاموش» یا ریسک سایبری نامشخص پنهان در قراردادهای بیمه را آشکار میکند. در صورت وقوع حملهای در مقیاس بزرگ، اینها میتوانند خطری سیستماتیک برای صنعت ایجاد کنند. انجمن بازار لوید، که یک گروه مشاوره است، اخیراً چهار بند مدل را برای مستثنی کردن پوشش جنگ از سیاستهای بیمه سایبری صادر کرده است. آنها شرکتهای بیمه را قادر میسازند حذفهای خود را آسانتر سفارشی کنند و به شرکتها نیز شفافیت بیشتری در مورد اینکه کدام ریسکها تحت پوشش هستند و کدامها نه، میدهند. اما به نظر میرسد که رویکرد آنها بیشتر حمایت از بیمهگذاران باشد.
این هنوز بازاری در حال تحول است. حکم محرومیت از جنگ مرک، بر قانونی قضائی متکی بود که قبل از آنکه سایبر حتی به یک واژه تبدیل شده باشد، وجود داشته است. صنعت بیمه سایبری، گرچه با سرعت در حال رشد است، اما هنوز خام و نابالغ است. در نهایت تکنیکهای آماری جهت سنجش ریسک سایبری بهبود خواهد یافت و صنعت بیمه در الزام مشتریان به معرفی معادل سایبری اعلام حریق و سیستمهای اسپینکلر، برای به حداقل رساندن خطر، عملکرد بهتری خواهد داشت. با این وجود در شرایط کنونی بروز حادثهای شبیه به جنگی سایبری، بستر سردرگمیهای قابل توجهی خواهد بود.
خودایزولگی (ایزولهسازی شخصی)
بنابراین شرکتها باید چه کار کنند؟ چکلیست شناخته شدهای از اقدامات ایمنی برای پیادهسازی شامل موارد احراز هویت دو مرحلهای و به روز رسانی سریع نرمافزاری که به دور نگه داشتن هکرها کمک میکند. با توجه به خطر آلودگی در طول زنجیره تأمین، شرکتها چه از طریق نرمافزاری و چه سختافزاری، باید با دقت مواجهههای احتمالی خود را ارزیابی کنند: کارخانهها یا دفاتری که در مکانهای دور واقعاند، برونسپاری خدمات آیتی، پردازش ابری و حتی خود امنیت سایبری.
هیئت مدیره شرکتها باید درک قویتری از سطوح تهدید داشته باشند. همانطور که یکی از جاسوسان سابق سایبری میگوید: آنها نه تنها به تنوع جنسیتی و نژادی، بلکه به تنوع فناوری نیز نیاز دارند تا بتوانند فناوریهای شرکت را نیز در دفاع سایبری سینجیم کرده و مورد بازجویی قرار دهند. به علاوه اینکه آنها باید جنگ سایبری را به عنوان یکی از بیشمار خطرات ژئوپلتیکی فزایندهای بدانند که شرکتها باهاشان مواجهند. اطمینان از اینکه هیچ یک از بخشهای تماس یک شرکت با اوکراین و روسیه، برای باقی فعالیتهای آن شرکت آسیبپذیری ایجاد نمیکند، اولین گامی است که باید برداشته شود.
#روزنامه اینترنتی فراز #سایت فراز
ناترازی بنزین حل شد
امیرعلی ابوالفتح در گفتوگو با فراز
پیامد درخواست عجیب دانشگاه علوم پزشکی از بانکها
- تازهها
- پربازدیدها
یک نماینده مجلس به فراز گفت:
گفتوگوی فراز با سخنگوی صنعت آب کشور

گزارش تصویری اختصاصی فراز از مراسم بدرقه رهبر جانفدا


علی باقری دبیر کل حزب اطلاحطلب «عهد» در گفتگو با فراز: